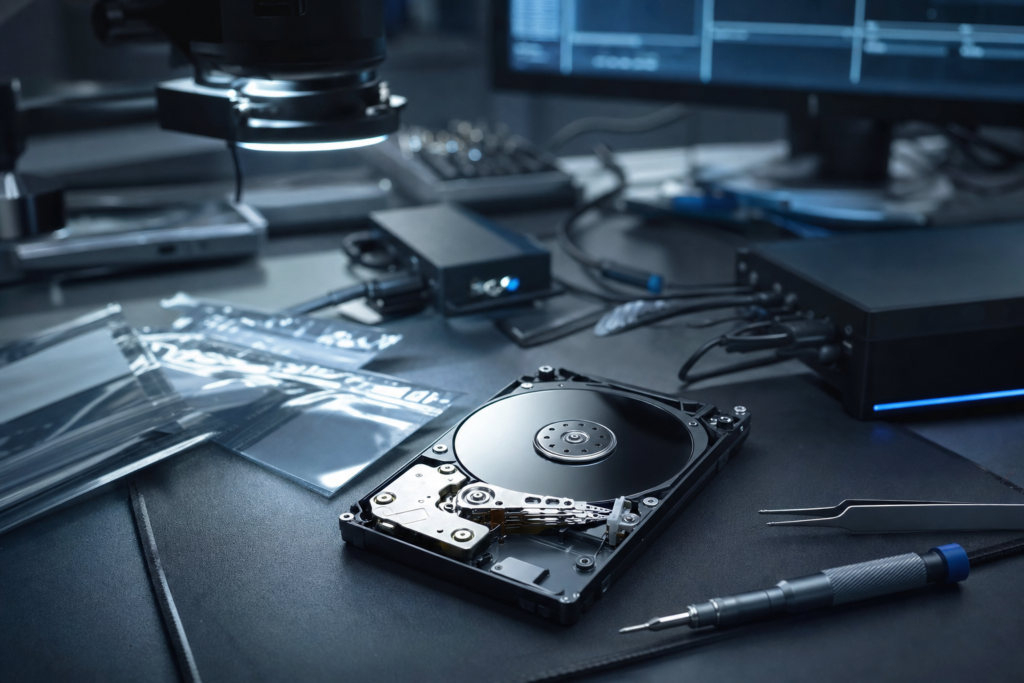
Quando serve un recupero dati forense e non un semplice recupero dati? Serve quando quel contenuto dovrà sostenere un’affermazione nei confronti di qualcuno: un giudice, un consulente tecnico d’ufficio, un arbitro, un cliente che contesta una fornitura. In quel caso l’obiettivo non è soltanto rileggere i file, ma poter documentare come sono stati individuati, acquisiti e conservati.
È una distinzione che sfugge a molte organizzazioni, e non per carenza tecnica. Davanti a un disco che non parte o a un server compromesso il riflesso è ripristinare in fretta: fatturazione bloccata, produzione ferma, clienti che aspettano. Urgenza operativa e solidità probatoria, però, tirano in direzioni opposte. Chi ripristina interviene sul supporto; chi deve ricostruire responsabilità ha bisogno dell’esatto contrario, cioè fissare lo stato del dispositivo prima che qualunque intervento lo modifichi.
Che cosa significa recupero dati forense
Il recupero dati forense è l’acquisizione e l’analisi di contenuti digitali condotte in modo documentato e verificabile, così che il risultato possa essere usato per ricostruire eventi o responsabilità. Il recupero ordinario ha un criterio di successo unico: quanti file tornano leggibili e in quanto tempo. Quello forense ne aggiunge un secondo, più esigente: ogni passaggio deve poter essere spiegato a distanza di mesi e, dove tecnicamente possibile, verificato da un terzo indipendente.
La conseguenza pratica è meno intuitiva di quanto sembri. Un recupero perfettamente riuscito sul piano tecnico può risultare debole sul piano probatorio, perché nessuno è in grado di dimostrare da dove arrivano quei file, chi li ha estratti e con quale sequenza di operazioni. È l’esito peggiore possibile: arriva tardi e costa comunque.
Un modo utile per decidere, nei primi minuti dopo un incidente, è porsi una domanda sola: quel dato servirà per affermare qualcosa verso qualcuno, oppure serve unicamente a tornare operativi? Se la risposta è la seconda, imporre una procedura probatoria allunga tempi e costi senza benefici apprezzabili. Se è la prima — o se c’è un ragionevole dubbio che possa diventarlo — l’ordine delle operazioni cambia, e cambia da subito.
Quando il supporto rilevante è anche quello guasto
C’è una zona grigia che il dibattito sulla digital forensics tende a trascurare: molto spesso il dispositivo da cui dipende la ricostruzione è proprio quello che si è rotto. Un disco che non viene più riconosciuto dal BIOS, un’unità a stato solido inaccessibile, un volume RAID con più dischi degradati, un server che non completa l’avvio. In questi casi l’acquisizione non è la prima mossa: prima serve un intervento di laboratorio sull’hardware, e solo dopo si può ragionare di copia forense e di conservazione dell’integrità nel tempo.
Qui la scelta del fornitore incide direttamente sulla tracciabilità, perché ogni passaggio di mano non dichiarato — una spedizione verso una sede diversa, un affidamento a terzi non documentato — è un anello in più che la controparte potrà provare a contestare. Chi cerca un interlocutore su questo terreno trova in Italia strutture che dichiarano la lavorazione interna dei supporti: Centro Recupero Dati, per esempio, indica interventi su hard disk, SSD, NAS, RAID, server e smartphone danneggiati, con diagnosi gratuita, ritiro del dispositivo e lavorazioni eseguite in laboratori specializzati. Sono aspetti dichiarati: il passo successivo, per chi valuta, è chiedere quali documenti vengono rilasciati a fine incarico, come viene registrata la presa in carico e come si traccia il percorso fisico del supporto dall’ufficio al laboratorio e ritorno.
Va detto anche il rovescio della medaglia. Quando un supporto è fisicamente compromesso, la ripetibilità assoluta dell’operazione può venire meno: un intervento sull’hardware modifica per necessità lo stato del dispositivo. In quei casi la difendibilità del risultato non nasce dalla possibilità di rifare tutto identico, ma dalla descrizione puntuale di che cosa è stato fatto, da chi, in quali condizioni e perché non esistevano alternative meno invasive. Scriverlo nel report è più solido che ometterlo.
La cornice di riferimento: che cosa copre la ISO/IEC 27037
Su questo terreno esiste un riferimento condiviso a livello internazionale. Lo standard ISO/IEC 27037 fornisce linee guida per l’identificazione, la raccolta, l’acquisizione e la conservazione delle prove digitali, e interviene anche sulla fase del trasporto del supporto. Non è un manuale di strumenti: è un insieme di principi su chi fa cosa e su come si documenta ciò che si fa. Accanto alla 27037 vengono richiamate altre linee guida sulla gestione delle evidenze elettroniche, tra cui ISO/IEC 27042, le indicazioni SWGDE e la NIST SP 800-86.
Due elementi meritano attenzione anche da parte di chi non ha competenze tecniche.
Il trasporto è una fase, non un dettaglio logistico. Il fatto che compaia accanto a identificazione, raccolta, acquisizione e conservazione dice molto: il tragitto tra l’ufficio e il laboratorio, il corriere, l’imballo, il sigillo e chi firma la consegna fanno parte del processo. Un buco in quel tratto è un buco nell’intero impianto.
Il processo deve risultare verificabile, ripetibile e riproducibile. Significa che le operazioni compiute devono essere ricostruibili da chi non era presente, ripercorribili nella stessa sequenza e, dove le condizioni tecniche lo consentono, replicabili da un altro operatore. Dove questo non è possibile — tipicamente sui supporti danneggiati — serve spiegare per iscritto il perché.
Per un’impresa la traduzione è concreta: esiste un metodo riconosciuto di maneggiare un supporto, e discostarsene ha un costo. Non un costo tecnico, un costo processuale. La parte più difficile da accettare è che quel costo si manifesta mesi dopo, quando l’incidente è archiviato nella memoria aziendale e il fascicolo tecnico è l’unica cosa che parla ancora.
La catena di custodia, spiegata senza gergo
La catena di custodia è la documentazione continua di chi ha avuto in mano un supporto, quando, dove e per farci cosa. Nient’altro. Sembra burocrazia; è invece l’elemento che consente di rispondere all’obiezione più efficace che una controparte possa sollevare, ossia che quei dati avrebbero potuto essere alterati dopo l’acquisizione.
Che cosa entra, in genere, in questa documentazione: l’identificazione univoca del dispositivo (marca, modello, numero di serie), lo stato in cui si trovava al momento della presa in carico, data e ora di ogni passaggio di mano, il nome di chi ha operato, il luogo di conservazione, le operazioni eseguite e i relativi esiti. Un registro che permetta, a distanza di mesi, di ricostruire la sequenza senza dipendere dalla memoria di nessuno.
La fragilità dell’impianto è il suo aspetto più sottovalutato. Basta un anello mancante — il dispositivo rimasto una notte in un cassetto non tracciato, la copia eseguita su una postazione condivisa, il file inoltrato in chat a un collega per rapidità — perché la contestazione diventi ragionevole. E non serve dimostrare che il dato sia stato manomesso: è sufficiente mostrare che avrebbe potuto esserlo senza che nessuno se ne accorgesse. Una prova digitale si regge sulla capacità di escludere le ipotesi alternative; la catena di custodia è ciò che le esclude.
Gli scenari in cui l’analisi digitale sposta l’esito
I casi in cui questa disciplina fa la differenza sono più ordinari di quanto la parola forense lasci immaginare.
Uscite conflittuali e contenziosi di lavoro. Un collaboratore restituisce il portatile aziendale e l’azienda sospetta che, prima della riconsegna, materiale riservato sia stato copiato o rimosso. Ciò che va dimostrato non è soltanto l’assenza dei file: è la sequenza degli eventi, e quella sequenza regge solo se il dispositivo è stato preso in carico con una procedura documentata.
Incidenti informatici. Dopo un attacco la domanda del management è una sola: sono usciti dati? La risposta si costruisce sullo stato dei sistemi al momento dell’incidente. Se nel frattempo le macchine sono state rimesse in servizio senza una fase di acquisizione preventiva, quella risposta scivola dal piano dell’evidenza a quello dell’opinione.
Dispute commerciali. Documenti che le parti datano in modo diverso, versioni contrattuali multiple, corrispondenza contestata. Il valore del lavoro tecnico sta nel poter collocare i documenti nel tempo con un percorso di acquisizione difendibile, non nel produrre l’ennesima copia di un file.
Dispositivi mobili. Sono i casi in cui la cautela deve essere più alta: le acquisizioni possono risultare parziali a seconda del dispositivo, del sistema operativo e delle protezioni attive. Un interlocutore serio lo dichiara prima dell’incarico, non a risultati ottenuti.
Casi in cui l’approccio forense è sproporzionato. Un disco esterno personale con fotografie di famiglia, un NAS domestico, un ripristino dopo un guasto senza controparti in vista: qui la priorità è il recupero in sé, e sovrapporre una procedura probatoria significa pagare per un’esigenza che non esiste.
Punti di rottura: dove una prova digitale si indebolisce
Le prove digitali si guastano più spesso per zelo che per malafede. Vale la pena ragionare per segnale, conseguenza e decisione.
Il dispositivo viene usato per capire cosa è successo. Conseguenza: ogni avvio e ogni apertura di file possono modificarne lo stato, riducendo la possibilità di dimostrarne l’integrità. Decisione: isolare il supporto e sospenderne l’uso finché non è chiaro il percorso.
Qualcuno tenta un recupero con strumenti improvvisati. Conseguenza: si ottiene qualche file e si compromette il contesto in cui quei file si trovavano — collocazione, tracce di sistema, riferimenti temporali. Decisione: fermarsi prima, anche a costo di apparire lenti.
Ripristino e acquisizione avvengono nell’ordine sbagliato. Conseguenza: la continuità operativa torna, la ricostruibilità no. Decisione: prima si fissa lo stato del supporto, poi si rientra in servizio, eventualmente su copia.
Si interviene su account, credenziali e registri prima di valutare cosa si perde. Conseguenza: alcune informazioni hanno finestre di conservazione brevi e non tornano indietro. Decisione: censire, in una lista scritta e già pronta, quali registri vanno preservati nelle prime ore.
Il dispositivo passa di mano senza formalizzare la consegna. Conseguenza: un anello mancante già in partenza. Decisione: un verbale minimo — chi consegna, chi riceve, quando, in quale stato — vale più di qualunque dichiarazione successiva.
Il filo comune di questi punti di rottura è organizzativo, non tecnologico: in molte realtà mancano procedure standardizzate per la gestione delle evidenze elettroniche, e nel frattempo la pressione degli incidenti informatici cresce. Da qui l’esito ricorrente: aziende che arrivano al contenzioso con dati abbondanti e prove fragili.
Governance minima: le decisioni da prendere prima che servano
Quattro decisioni, messe per iscritto, coprono la maggior parte dei casi. Chi, dentro l’organizzazione, è autorizzato a isolare un dispositivo sospetto e chi invece deve limitarsi a segnalarlo. Chi autorizza l’acquisizione e con quale motivazione registrata. Dove si conserva fisicamente il materiale in attesa di affidamento a un laboratorio, con accesso limitato e tracciato. Quale fornitore è già stato valutato, con recapiti e condizioni note, così che la selezione non avvenga sotto pressione.
Sono quattro righe di procedura, non un progetto. Il loro valore si misura nel momento peggiore: quando il responsabile IT è in ferie, il direttore chiede risposte entro sera e qualcuno, in buona fede, sta già collegando il disco a una postazione per dare un’occhiata.
Come valutare un laboratorio: criteri verificabili e segnali d’allarme
La selezione del fornitore, in questo ambito, si gioca su elementi controllabili, non su affermazioni generiche. Domande utili prima di consegnare un supporto:
Quale metodo seguite e rispetto a quale riferimento? Una risposta che richiami esplicitamente identificazione, raccolta, acquisizione, conservazione e trasporto è più informativa di una generica assicurazione di professionalità.
Quale documentazione viene rilasciata a fine incarico? Verbale di presa in carico, registro delle operazioni con date e operatori, report tecnico che separi metodo, risultati e limiti. Chiedere un esempio anonimizzato è del tutto legittimo.
Dove avvengono le lavorazioni? Laboratorio proprio o affidamento a terzi, e con quale tracciamento dei passaggi intermedi. Se è previsto il ritiro del dispositivo, come viene documentato il percorso e chi risponde durante il trasporto.
Come vengono conservati supporti e copie durante e dopo l’incarico? Luoghi, controllo degli accessi, tempi di conservazione, modalità di cancellazione o restituzione.
Su quali tecnologie intervenite direttamente? Dischi meccanici, unità a stato solido, sistemi NAS e configurazioni RAID, server e dispositivi mobili richiedono competenze diverse; anche la cifratura cambia radicalmente il perimetro di ciò che è ottenibile.
Quali limiti dichiarate in anticipo? Un interlocutore che circoscrive ciò che è ragionevolmente ottenibile è più affidabile di uno che promette esiti.
Come sono strutturati diagnosi, preventivo e livelli di urgenza? Cosa include esattamente la fase diagnostica, quando viene formulato il preventivo, quali eccezioni sono previste, cosa accade in caso di rinuncia e chi sostiene le spese di rientro del supporto. Sono condizioni che variano da operatore a operatore: vanno lette nero su bianco, non presunte.
Un’avvertenza sui tempi. Una priorità elevata riduce le attese, ma non dovrebbe comprimere la parte documentale del lavoro. In un contesto probatorio, un’acquisizione rapida e non tracciata è tempo speso due volte.
Proporzionalità e privacy: acquisire ciò che serve allo scopo
L’acquisizione di un dispositivo aziendale intercetta di regola anche dati personali estranei all’oggetto della verifica. Definire prima obiettivo e perimetro — quali periodi, quali categorie di contenuti, quali sistemi — è una scelta di merito, oltre che di conformità: un’analisi indiscriminata è difficile da giustificare e può indebolire la posizione di chi l’ha commissionata.
Sul piano organizzativo servono presupposti chiari e scritti: regolamenti sull’uso degli strumenti aziendali effettivamente noti al personale, individuazione di chi autorizza un’acquisizione, elenco di chi può accedere al materiale, tracciamento delle decisioni prese e delle ragioni. Sul piano contrattuale serve un accordo con il fornitore che disciplini ruoli nel trattamento, riservatezza, luoghi di conservazione e cancellazione alla chiusura dell’incarico. Sono deliverable, non buone intenzioni: o esistono in un documento, o in sede di contestazione non esistono affatto.
Domande frequenti
Quando serve un recupero forense e non un recupero ordinario
Quando il dato dovrà sostenere una posizione verso terzi: contenziosi di lavoro, dispute contrattuali, verifiche interne su condotte sospette, accertamenti dopo un incidente informatico. Se l’obiettivo è unicamente tornare operativi, la procedura probatoria aggiunge tempi e costi senza vantaggi apprezzabili. Nel dubbio, conviene trattare il supporto come rilevante: si può sempre rinunciare al percorso forense, non si può ricostruire a posteriori una tracciabilità che non è stata creata.
Cosa fare nelle prime ore dopo un sospetto
Isolare il dispositivo e sospenderne l’uso, annotare chi lo ha avuto in mano e in quale stato si trovava, verificare quali registri e quali account rischiano di perdere informazioni nelle ore successive, formalizzare per iscritto la consegna a chi se ne occuperà. Poi decidere se aprire un percorso forense, prima di qualunque tentativo di ripristino o pulizia.
Un dato recuperato vale automaticamente come prova
No. La valutazione spetta all’autorità giudicante e alle parti in causa, e dipende in larga misura dal modo in cui il dato è stato acquisito, documentato e conservato. Un recupero riuscito ma privo di tracciabilità resta un file utile per orientarsi, non un elemento facilmente difendibile in contraddittorio.
Si può fare un recupero forense su un supporto fisicamente danneggiato
Spesso sì, ma con un ordine preciso: prima l’intervento di laboratorio che rende il supporto leggibile, poi l’acquisizione e la conservazione dell’integrità nel tempo. La documentazione dell’intervento hardware diventa parte integrante del fascicolo tecnico, perché è lì che si concentra la maggior parte delle contestazioni sulla ripetibilità delle operazioni.
Che differenza c’è tra recupero logico e recupero fisico
Nel recupero logico il supporto funziona ma la struttura dei dati è compromessa: cancellazioni, formattazioni, tabelle di allocazione danneggiate, volumi RAID con configurazione perduta. Nel recupero fisico è l’hardware a essere guasto e serve un intervento sul dispositivo. La distinzione conta anche in chiave probatoria: il primo scenario consente più facilmente di lavorare su copia, il secondo richiede di documentare con precisione ogni manipolazione del supporto originale.
Il filo che tiene insieme tutto questo è semplice da enunciare e faticoso da rispettare: un dato digitale vale quanto la storia documentata del suo trattamento. Chi se ne ricorda nei primi minuti dopo un incidente, quando la tentazione di accendere, guardare e sistemare è più forte, conserva la possibilità di usarlo. Chi se ne ricorda più tardi si ritrova a discutere di file che non è più in grado di difendere.
More Stories
Innovazioni nel fotovoltaico: come le batterie di accumulo stanno rivoluzionando l’energia sostenibile
Cellulosa Isolante: La Soluzione Sostenibile per un Comfort Energetico Efficiente
Elettrodi in grafite: una soluzione tecnica che sostiene produttività e sicurezza operativa